
26 августа 2025 2683
В этой статье начальник отдела DevOps компании IBS Артур Галеев расскажет об опыте внедрения принципов безопасной разработки, используемых инструментах и нормативных актах, на которые стоит опираться.

Важность безопасности в разработке заказного ПО


За пять лет количество утечек данных и атак на информационные системы увеличилось в 2,3 раза. Это привело к ужесточению требований регуляторов в сфере информационной безопасности (ИБ), особенно в части процессов сборки и доставки ПО.

В ответ на эти вызовы был принят стандарт ГОСТ Р 56939-2024, который определяет ключевые принципы и подходы к внедрению безопасной разработки как эффективного способа защиты от киберугроз.

Что такое безопасная разработка в контексте CI/CD

Безопасная разработка — это не просто «написание хорошего кода». Это системный процесс управления рисками ИБ на всех этапах жизненного цикла ПО. ГОСТ Р 56939-2024 определяет безопасную разработку как деятельность, включающую:
  • учёт актуальных угроз и рисков ИБ;
  • проектирование архитектуры и кода с учётом защиты от атак;
  • контроль качества и проверку безопасности;
  • обеспечение защищённости продукта от внедрения до вывода из эксплуатации.

  • Хотя ГОСТ напрямую не описывает практики CI/CD, он отлично сочетается с современными DevSecOps-подходами:
  • SAST/SCA/DAST/OSA-анализ интегрируются в пайплайн, что соответствует требованию раннего выявления угроз;
  • автоматизированное тестирование безопасности входит в CI-процессы;
  • ретроспективы и управление инцидентами закрывают цикл непрерывного улучшения;
  • стратегия Shift — Left реализует принцип: чем раньше найдена уязвимость, тем дешевле и безопаснее ее устранение.
  • Требования регуляторов в части безопасной разработки

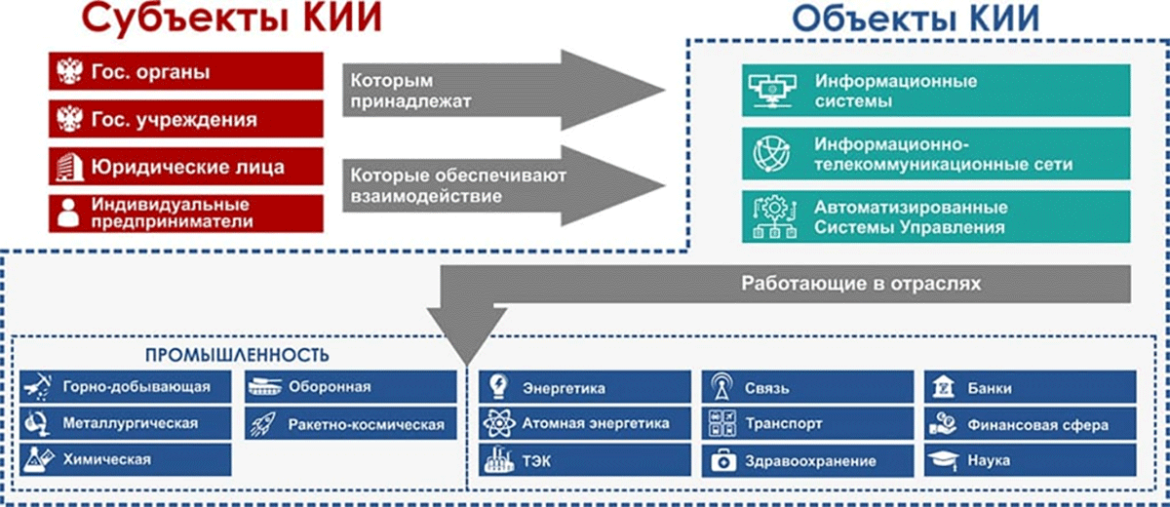
    Для корректной настройки CI/CD и процессов безопасной разработки необходимо определить, относится ли организация к субъектам КИИ.
    Заказная-разработка-ПО-в-IBS-1.png

    Тип компании

    Подход к инструментам

    Рекомендации

    Не является субъектом КИИ Гибкий, коммерческий или Open Source Использование популярных DevSecOps-инструментов, адаптация под бизнес-задачи
    Является субъектом КИИ С учетом требований регуляторов Использование сертифицированных ФСТЭК решений, соблюдение ГОСТа и моделей угроз
    Частично попадает под КИИ Комбинированный Разделение пайплайнов на публичную и защищенную части, построение зон доверия

    Необходимо выяснить:
    1. Является ли организация субъектом КИИ (орган государственный власти, коммерческие организации, владеющие или управляющие объектом КИИ).

    2. Имеются ли в её инфраструктуре объекты КИИ, такие как:
  • информационные системы,
  • информационно-телекоммуникационные сети,
  • автоматизированные системы управления (АСУ ТП).

  • 3. Работает ли организация в таких отраслях, как энергетика, транспорт, банковская сфера, здравоохранение, оборонная или ракетно-космическая промышленность, ТЭК, АЭС и т.д.

    Если ответ — да, значит, CI/CD и процесс разработки должны быть выстроены с учетом федерального закона № 187-ФЗ, ГОСТ Р 56939-2016 (безопасная разработка) и приказов ФСТЭК РФ (например, о категорировании объектов КИИ и обеспечении их защиты).

    После того как мы определили причастность разрабатываемой информационной системы к КИИ, следует переходить к пошаговой реализации ГОСТа по безопасной разработке.

    Как реализовать ГОСТ Р 56939-2024: структура внедрения

    Все мероприятия в ГОСТе логически сгруппированы — от планирования и архитектуры до поставки и вывода ПО из эксплуатации. Каждое требование сопровождается перечнем конкретных мер, а также примерами подходящих инструментов — как из Open Source, так и из Единого реестра российского ПО (ЕРРП).

    Требование ГОСТ Р 56939

    Необходимые мероприятия

    Инструменты Open Source

    Инструменты из ЕРРП

    5.1 Планирование процессов разработки безопасного ПО

    Разработать политику безопасной разработки

    Встроить ИБ в процессы SDLC

    Назначить ответственных

    Confluence/Jira для документации процессов

    GitLab/GitHub Projects для управления задачами

    Kaiten / Naumen / Eva

    5.2 Обучение сотрудников

    Проводить регулярное обучение разработчиков, тестировщиков и аналитиков по безопасной разработке

    Курсы по кибербезопасности

    Курсы по кибербезопасности с сертификацией ФСТЭК

    5.3 Формирование и предъявление требований безопасности к ПО

    Включить требования ИБ в спецификации, архитектуру и технические задания

    Confluence-шаблоны

    Kaiten / Naumen / Eva

    5.4 Управление конфигурацией ПО

    Вести контроль версий, логировать изменения

    Использовать хранилища с разграничением доступа

    Git, GitLab/GitHub

    HashiCorp Terraform / Ansible (для IaC)

    Gitflic / Gitverse

    5.5 Управление недостатками и запросами на изменение ПО

    Внедрить процесс triage, управления багами, изменениями

    Jira

    Gitlab Tasks или аналог

    Kaiten / Naumen / Eva + Gitflic / Gitverse

    5.6 Разработка, уточнение и анализ архитектуры ПО

    Регулярно проводить архитектурные ревью

    Документировать архитектуру

    Draw.io

    Kaiten / Эсборд  / Яндекс Концепт

    5.7 Моделирование угроз и разработка описания поверхности атаки

    Проводить моделирование угроз (STRIDE, LINDDUN)

    Описывать потенциальные точки входа

    OWASP Threat Dragon

    Microsoft Threat Modeling Tool

    Отсутствует, можно использовать OSS (OWASP Threat Dragon)

    5.8 Формирование и поддержание в актуальном состоянии правил кодирования

    Использовать стандарты безопасного кодирования

    Обновлять линтеры и правила

    ESLint, Bandit, Pylint, SonarQube

    Svace / PT AI / SharpChecker и т.п.

    5.9 Экспертиза исходного кода

    Включить ручное ревью с фокусом на ИБ

    GitLab Merge Requests с шаблонами проверок

    Gerrit

    Gitflic / Gitverse Merge requests
    CodeScoring

    5.10 Статический анализ исходного кода

    Интегрировать SAST в CI/CD

    SonarQube, Checkmarx, CodeQL, Fortify

    PT AI, Solar AppScreener и т.п.

    5.11 Динамический анализ кода программы

    Проводить анализ во время выполнения

    OWASP ZAP, Burp Suite

    PT AI, Solar AppScreener и т.п.

    5.12 Использование безопасной системы сборки ПО

    Изолировать сборочные процессы

    Проводить валидацию зависимостей

    Jenkins, GitLab CI

    GitVerse / Gitflic
    CodeScoring

    5.13 Обеспечение безопасности сборочной среды ПО

    Изолировать сборочные агенты

    Сканировать среду на уязвимости

    Docker, Clair, Trivy, Anchore

    PT AI, Solar AppScreener, CodeScoring и т.п.

    5.14 Управление доступом и контроль целостности кода при разработке ПО

    Использовать ACL, RBAC

    Подписывать коммиты и сборки

    GPG, Git Hooks, SLSA, Sigstore

    КриптоПро CSP, VipNet CSP

    Хэш-функции ГОСТ Р 34.11

    5.15 Обеспечение безопасности используемых секретов

    Исключить хранение секретов в коде

    Использовать защищенные хранилища

    HashiCorp Vault, AWS Secrets Manager, Doppler


    CodeScoring, Secret Manager от РЕД ОС или VipNet Safe Storage и т.п.

    5.16 Использование инструментов композиционного анализа

    Анализировать сторонние зависимости

    Snyk, OWASP Dependency-Check, Syft/Grype

    MaxPatrol SCA, PT AI, CodeScoring, Solar AppScreener и т.п.

    5.17 Проверка кода на предмет внедрения вредоносного ПО через цепочки поставок

    Верифицировать внешние компоненты и поставщиков

    Cosign, in-toto, Rebuilderd, SBOM

    MaxPatrol SCA, CodeScoring, Solar AppScreener и т.п.

    5.18 Функциональное тестирование

    Автоматизировать проверку бизнес-логики и ИБ-функций

    Postman, Selenium, JUnit/Pytest

    TestIT, Кайман и т.п.

    5.19 Нефункциональное тестирование

    Тестировать отказоустойчивость, стресс и безопасность

    k6, JMeter, ChaosMonkey

    TestIT, Кайман и т.п.

    5.20 Обеспечение безопасности при выпуске готовой к эксплуатации версии ПО

    Проверка уязвимостей перед продом

    Выпуск только подписанных сборок

    GitLab Release Management, Cosign

    Подпись через КриптоПро или VipNet

    Хранилище подписанных артефактов на изолированной инфраструктуре

    5.21 Безопасная поставка ПО пользователям

    Цифровая подпись

    Защищенные каналы доставки

    TLS, VPN, Artifact Repositories (Nexus, Artifactory)

    VipNet, Континент-АП, TLS по ГОСТ

    5.22 Обеспечение поддержки ПО при эксплуатации пользователями

    Регулярные патчи, обновления

    Обработка инцидентов

    Ticketing-системы, Grafana, Prometheus

    Zabbix (в совместимой сборке), MaxPatrol SIEM, СЗИ от ФСТЭК

    5.23 Реагирование на информацию об уязвимостях

    Создать процесс triage

    Выпуск исправлений

    Платформы Bug Bounty, Jira, GitHub Security Advisories

    Системы обработки инцидентов на базе MaxPatrol или InfoWatch, CodeScoring

    5.24 Поиск уязвимостей в ПО при эксплуатации

    Мониторинг рантайма, IDS/IPS, EDR

    Falco, Wazuh, CrowdStrike, Sysdig

    Luntry, CodeScoring

    5.25 Обеспечение безопасности при выводе ПО из эксплуатации

    Удалить данные и ключи

    Отключить системы от сетей

    Ansible/Salt, SIEM, удаление образов и артефактов

    Средства гарантированного удаления данных (Zecurion, Eraser RU)

    Автоматизация с Ansible (локально) или Бастион


    Например, в IBS используются следующие инструменты:
  • SAST: SonarQube — для статического анализа кода на уязвимости и нарушения стандартов безопасности.
  • IAST: Contrast Community Edition — для интерактивного анализа во время выполнения, особенно в средах тестирования.
  • SCA/OSA: Grype, Trivy — для анализа зависимостей и поиска уязвимостей в сторонних библиотеках и образах контейнеров.
  • BCA (Binary Composition Analysis): Orbit, DotPeek и аналогичные средства — для анализа составных частей бинарных файлов.
  • DAST: OWASP ZAP в связке с фаззерами — для динамического анализа веб-приложений в режиме «черного ящика».
  • MAST: Cycript, MobSF — инструменты для анализа мобильных приложений, включая статический и динамический анализ.
  • RASP: OpenRASP — решение для защиты приложений в рантайме.
  • API Security: WSO2 — платформа для обеспечения безопасности REST/SOAP API, включая авторизацию, аудит и ограничение доступа.

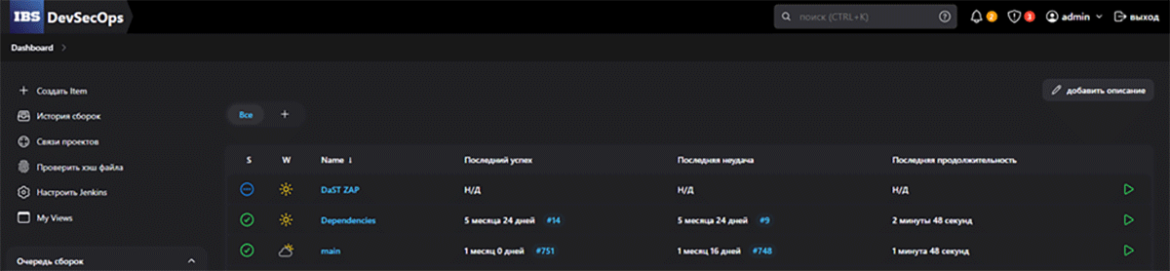
  • Все эти решения интегрированы в DevSecOps-конвейер IBS на базе Jenkins, что позволяет автоматически запускать проверки безопасности на каждом этапе CI/CD, начиная с анализа кода и зависимостей и заканчивая безопасной сборкой, выпуском и поставкой ПО.
    Заказная-разработка-ПО-в-IBS-2.png

    Обеспечение безопасности при заказной разработке ПО — это комплексный и систематизированный процесс, охватывающий все этапы жизненного цикла продукта. В IBS данная практика реализуется через интеграцию современных DevSecOps-подходов, соответствующих ГОСТу и нормативам регуляторов, с применением Open Source и сертифицированных отечественных инструментов. Это позволяет минимизировать риски, повысить качество продукта и доверие к нему, а также обеспечить выполнение внутренних и внешних требований ИБ.
    Оригинал статьи на GlobalCIO

    Последние статьи в блоге

    Госрегулирование ИИ в России: законы, зарубежные нейросети и мировые тренды

    ИИ уже помогает писать код, оценивать риски и автоматизировать рутинные задачи. Но использование нейросетей в компании связано не только с выбором сервиса: нужно понять, какие данные можно передавать провайдеру, кто отвечает за ошибку алгоритма и когда к сценарию применяются требования о персональных данных, коммерческой тайне или автоматизированных решениях.

    Новости
    05 октября 2026

    ИИ-нативность в 2026: почему навык «уметь писать промпты» больше ничего не стоит

    Рынок труда переживает тихую, но жесткую перестройку. Еще в декабре 2025 года навыки работы с искусственным интеллектом указывались в 34,5% digital-вакансий. В 2026 году эта цифра достигла 42,9%. Но самое любопытное не в росте процентов, а в скрытой проблеме: более половины компаний признаются, что ошиблись в найме, приняв умение пользоваться чат-ботом за реальную ИИ-компетенцию.

    Новости
    02 октября 2026

    Аналитик 1С: мост между бизнесом и технологиями. Кто это и как войти в профессию в 2026 году

    Программные продукты на платформе «1С:Предприятие» сегодня используются более чем в 1,5 миллионах российских компаний — от небольших магазинов до крупных производственных холдингов. Это давно не просто бухгалтерская программа, а целая экосистема для управления закупками, складом, финансами и персоналом.

    Новости
    21 сентября 2026

    Эволюционная архитектура в 2026 году: что это, зачем нужна и как ей научиться

    Эволюционная архитектура — это подход к проектированию систем, где изменения безопасны и быстры, а контекст сохраняется через ADR, границы модулей и метрики.

    Новости
    18 сентября 2026

    Обновление карт ИИ-эффективности: учтены 243-ФЗ и актуальные модели LLM

    Учебный центр IBS выпустил обновлённые карты по работе с искусственным интеллектом. В новой версии учтены изменения на рынке моделей и федеральный закон, который вступил в силу с 1 сентября 2026 г.

    09 сентября 2026

    «Метанавыки»: новое направление для тех, кто смотрит в будущее

    В сентябре 2026 года Учебный центр IBS открывает набор на новое направление обучения — «Метанавыки». Это три специализированные программы, разработанные для тех, кто хочет прокачать мышление, чтобы управлять искусственным интеллектом, а не конкурировать с ним.

    01 сентября 2026

    Саммари вебинара «Почему Java-разработчику следует брать на вооружение Quarkus»

    Константин Чвилёв, практикующий Java-разработчик, на реальном кейсе внедрения в крупном проекте импортозамещения показал, почему Quarkus может стать оптимальным выбором для современных облачных приложений: от сравнения производительности со Spring Boot до асинхронной интеграции с платёжной системой и подводных камней, с которыми пришлось столкнуться команде.

    28 августа 2026

    Как защитить информацию в приложениях, использующих ИИ

    Представим, что системы контроля и анализа транзакций в банке начинают игнорировать 30% мошеннических операций. Система управления энергосетью выводит из строя ключевой узел подачи электроэнергии в город. Чат-бот службы поддержки начинает массово раскрывать персональные данные клиентов. К сожалению, это новая реальность, с которой может столкнуться любая компания, интегрирующая ИИ-системы в бизнеспроцессы.

    Новости
    26 августа 2026

    Разработка видеокурса «Angular. Продвинутый уровень» для ИТ-команды оператора связи

    Когда крупная компания решает перевести обучение разработчиков во внутренний формат, встает вопрос не просто контента, а масштабируемости, унификации и экономической эффективности. Именно с такой задачей к нам пришел один из ведущих операторов связи.

    Новости
    20 августа 2026

    Спецпредложение на курсы по Astra Linux

    Учебный центр IBS, авторизованный учебный центр «Группы Астра», объявляет о специальной цене на официальные курсы по операционной системе Astra Linux Special Edition 1.8.

    Новости
    17 августа 2026

    ИИ-агенты в ERP-системах: каковы глобальные тренды и каким путем идет Россия

    Ведущие ERP-вендоры переводят ИИ в режим автономных операций. В России этот сценарий пока не реализуется: западные вендоры ушли, облачные ИИ-релизы недоступны, регуляторы требуют переходить на суверенный контур и локальные LLM. О развитии рынка и стратегиях для бизнеса — в материале IT-World.

    Новости
    11 августа 2026

    Саммари вебинара «ИИ-инструменты в работе архитектора ПО»

    Дмитрий Овчаренко, технический директор с 15-летним опытом в архитектуре ПО, на сквозном примере стартапа — платформы для кондитеров — показал, как ИИ помогает архитектору ускорить работу на всех этапах: от чистого листа до готовых артефактов для команды.

    Новости
    07 августа 2026

    Контроль качества ИИ-систем: от теории к практике

    На результаты внедрения искусственного интеллекта в компаниях влияет сложный комплекс факторов. Для получения эффективного решения необходим контроль его качества и устранение узких мест на протяжении всей работы над проектом. О том, как этого добиться, рассказали заместитель директора центра перспективных разработок IBS Денис Воденеев и старший аналитик группы Data Science IBS Илья Гайдуков.

    Новости
    05 августа 2026

    Саммари вебинара «Искусственный интеллект для бизнес-аналитика. Автоматизация для усиления экспертизы»

    Максим Охманюк, эксперт с 25-летним опытом в IT, бизнес-анализе и управлении проектами, разобрал, как ИИ становится инструментом усиления аналитика, а не его заменой.

    Новости
    31 июля 2026

    Как мы проектировали систему оценки ИТ-персонала для федерального ритейлера

    В Учебном центре IBS мы разрабатываем методологию оценки персонала под задачи конкретного клиента. В крупной федеральной розничной сети с десятками ИТ-ролей и разрозненными критериями уровней специалистов это потребовало создания единой системы с нуля. Рассказываем, как это было.

    28 июля 2026

    Будущее разработки ПО: от кода к оркестрации агентов

    Мультимодальные интерфейсы, внедрение ИИ-инструментов, новые подходы к анализу данных и принятию решений в компаниях уже активно меняют процесс разработки программного обеспечения. О том, как может эволюционировать создание ПО в недалеком будущем, рассказал Максим Ковтун, управляющий партнер «Разработка и тестирование» IBS.

    Новости
    23 июля 2026

    IBS запускает независимую сертификацию для тестировщиков ПО

    Центр сертификации IBS инициировал новую программу независимой оценки квалификации для тестировщиков программного обеспечения. Сертификация IBS позволяет ИТ-специалистам систематизировать знания, подтвердить соответствие единому стандарту качества и повысить конкурентоспособность на рынке труда.

    21 июля 2026

    Внедрение BI-систем: почему проект может не дать результатов

    Реализация системы бизнес-аналитики (BI) может пройти технически гладко, но не принести ожидаемого эффекта компании. Причина обычно не в самой платформе, а в организации работы над проектом. Начальник отдела витрин данных и аналитики IBS Анна Филиппова поделилась взглядом на то, почему возникают такие ситуации и как их избежать.

    17 июля 2026

    Саммари вебинара «Проектирование высоконагруженной системы на примере агрегатора авиабилетов»

    Алексей Додонов, эксперт с 20-летним опытом в ИТ, на сквозном кейсе разобрал эволюцию архитектуры стартапа по продаже авиабилетов — от монолита до распределённой системы, и как команда решала проблемы производительности на каждом этапе.

    16 июля 2026

    Бесплатный вебинар «Результативный ИИ в бизнесе: как внедрять безопасно, измеримо и с реальной пользой»

    Искусственный интеллект — это уже не просто тренд, а рабочий инструмент. Но как перейти от пилотов и экспериментов к системному процессу с понятными метриками и управляемыми рисками?

    Новости
    03 июля 2026

    Нужна помощь? Оставьте заявку, и мы свяжемся с вами в ближайшее время

    Согласен получать на e-mail информационные рассылки о новостях Учебного центра IBS
    Корпоративное обучение Бесплатные вебинары Оценка персонала Сертификация О нас Стать тренером Блог Личный кабинет
    Пользователь только что записался на курс ""
    Спасибо!
    Форма отправлена успешно.